Saltar al contenido

$ Ciberseguridad en Cali

Revisamos tu aplicación web, tu API, tu código y tu servidor como lo haría un atacante, y te decimos qué corregir primero. Desde Cali, para todo Colombia y Latinoamérica.

Llamada inicial sin costoPropuesta de alcance en 48 h hábilesAutorización por escrito antes de empezar

Informe de auditoría

Caso real · plataforma en producción

34 hallazgos en la primera revisión

  • CríticoDependencias con 3 vulnerabilidades críticas y 22 altas conocidasCorregido
  • AltoUn administrador podía darse más permisos que los suyosCorregido
  • AltoUn archivo con apariencia de PDF ejecutaba código en el navegadorCorregido
  • AltoLos usuarios desactivados conservaban la sesión abiertaCorregido
  • AltoUn código de acceso se podía adivinar por fuerza brutaCorregido

Cada corrección quedó cubierta por una prueba que falla si el error vuelve.
  • 45 %del código generado con IA introdujo vulnerabilidades del OWASP Top 10Veracode, 2025
  • 86 %de las veces, la IA no se defendió del cross-site scriptingVeracode, 2025
  • 34hallazgos en la primera auditoría de una plataforma que ya funcionabaCaso real
  • +3.000pruebas automáticas protegen hoy esa plataformaCaso real

$ Ciberseguridad en Cali

¿Te suena alguna de estas?

Marca las que le pasan a tu aplicación o a tu sitio.

Marca las que te pasen para saber por dónde empezar.

Pide tu llamada gratis

$ Antes y después

Una plataforma en producción, hecha por partes y con ayuda de IA. Todo funcionaba en las pruebas manuales; esto es lo que no se veía.

  • HallazgoUn código de aprobación se guardaba en texto plano
    CorrecciónEse código se guarda siempre como hash bcrypt
  • HallazgoEl token de sesión se guardaba tal cual en la base de datos
    CorrecciónLa base guarda solo el hash del token
  • HallazgoSin límites de intentos ni cabeceras de seguridad
    CorrecciónLímites por usuario e IP y cabeceras HSTS y CSP
  • HallazgoLas sesiones nunca se cerraban por inactividad
    CorrecciónCierre automático a los 15 minutos sin uso
  • HallazgoCada cambio llegaba a producción sin pruebas
    CorrecciónLint, pruebas, tipos y auditoría de dependencias antes de publicar
  • HallazgoLas llaves se editaban a mano en el servidor
    CorrecciónLlaves en un gestor de secretos con un permiso por llave
Lee el caso completo

$ Casos reales

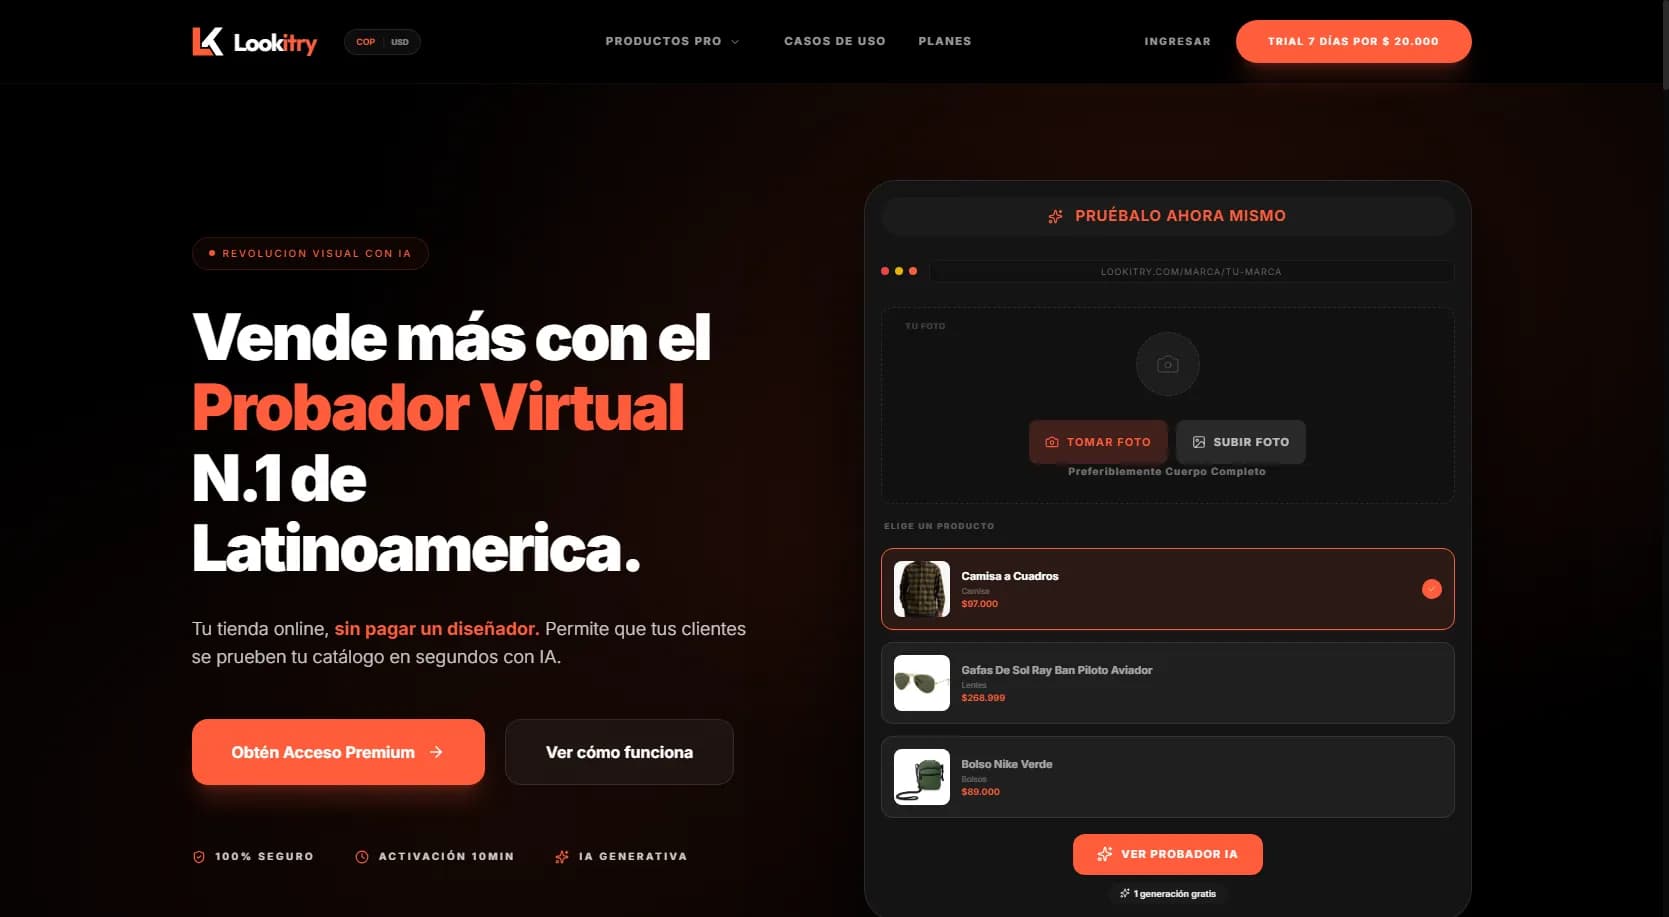
Captura de pantalla de Lookitry

Lookitry

Probador virtual con IA para tiendas de ropa, hoy en open beta. Incluye plugin de WooCommerce y API.

$ Qué revisamos

  • Auditoría web y de API aplicada al SaaS y a su plugin de WooCommerce.
  • Código, dependencias y secretos revisados en el repositorio.
  • Infraestructura en Google Cloud endurecida antes de salir a producción.
Ver el caso: Lookitry

$ El proceso

  1. 01

    Alcance

    Acordamos qué se revisa (sitio, API, repositorio o servidor), con qué accesos y en qué momento, siempre con tu autorización por escrito.

  2. 02

    Revisión

    Pruebas manuales y herramientas automáticas sobre lo acordado, sin tocar la producción sin avisarte antes.

  3. 03

    Informe

    Hallazgos ordenados por riesgo, con evidencia y la corrección recomendada, explicados para quien decide y para quien programa.

  4. 04

    Corrección y verificación

    Aplicamos las correcciones o acompañamos a tu equipo, y volvemos a probar cada hallazgo para confirmar que quedó cerrado.

Qué recibes

  • Informe de hallazgos priorizadoCada problema con su nivel de riesgo, dónde está, cómo reproducirlo y cómo corregirlo, ordenado por lo que conviene atender primero.
  • Correcciones en el códigoCorregimos lo encontrado o acompañamos a tu equipo, con cada cambio revisable en el repositorio.
  • Cabeceras de seguridad y CSPContent Security Policy, HSTS y cookies seguras, configuradas y probadas para no romper el sitio.
  • Dependencias al díaLibrerías con vulnerabilidades conocidas actualizadas o reemplazadas, con versiones fijadas en el lockfile.
  • Servidor endurecidoFirewall, acceso SSH solo con llaves, HTTPS en todo y únicamente los servicios necesarios expuestos.
  • Copias de seguridad y monitoreoCopias guardadas fuera del servidor y alertas cuando el servicio se cae o algo cambia sin aviso.

$ Ley 1581 de 2012

Si guardas datos de clientes, la ley ya te pide protegerlos

En Colombia, la Ley 1581 de 2012 exige proteger los datos personales de tus clientes, y su incumplimiento puede costar multas de hasta 2.000 salarios mínimos mensuales. Una auditoría te dice si tu aplicación, tus formularios o tu servidor exponen esos datos y qué corregir primero.

Ley 1581 de 2012, art. 23

$ Dudas comunes

Una llamada de 30 minutos para entender qué hace tu aplicación, qué datos guarda y dónde corre. Con eso te enviamos en 48 h hábiles una propuesta con el alcance, el tiempo y el costo de la auditoría. No revisamos tu sistema ni pedimos accesos antes de tu autorización por escrito.

Sí. Estamos en Cali y auditamos aplicaciones web, APIs, código y servidores de empresas de la ciudad y del Valle del Cauca. También trabajamos de forma remota con el resto de Colombia y Latinoamérica.

Un informe de hallazgos priorizado: cada problema con su nivel de riesgo, dónde está, cómo reproducirlo y cómo corregirlo. Si lo necesitas, aplicamos las correcciones o acompañamos a tu equipo y volvemos a probar cada hallazgo.

Acordamos qué se revisa (sitio, API, repositorio o servidor), con qué accesos y en qué momento, siempre con tu autorización por escrito. No tocamos la producción sin avisarte antes.

Sí, y conviene hacerlo. Veracode encontró vulnerabilidades del OWASP Top 10 en el 45 % del código generado por más de 100 modelos de IA. Revisamos el código real, no la demostración.

La Ley 1581 de 2012 exige proteger los datos personales de tus clientes. La auditoría muestra si tu aplicación o tu servidor exponen esos datos y qué corregir; no reemplaza la asesoría legal sobre tus obligaciones.

Encuentra las fallas de tu aplicación antes que otro

Empieza con una llamada gratis de 30 minutos: entendemos tu aplicación y en 48 h hábiles te enviamos el alcance y el costo de la auditoría.

Servicio completo:: Ciberseguridad