Saltar al contenido

$ Ciberseguridad

Auditamos tu aplicación web y tu API, revisamos tu código y sus dependencias, blindamos el servidor donde corre y, si tu WordPress ya fue comprometido, lo limpiamos. Cada hallazgo llega explicado, con su riesgo y cómo corregirlo.

Auditoría web y APIs, Código y dependencias, Blindaje de servidores, Limpieza WordPress/WooCommerce
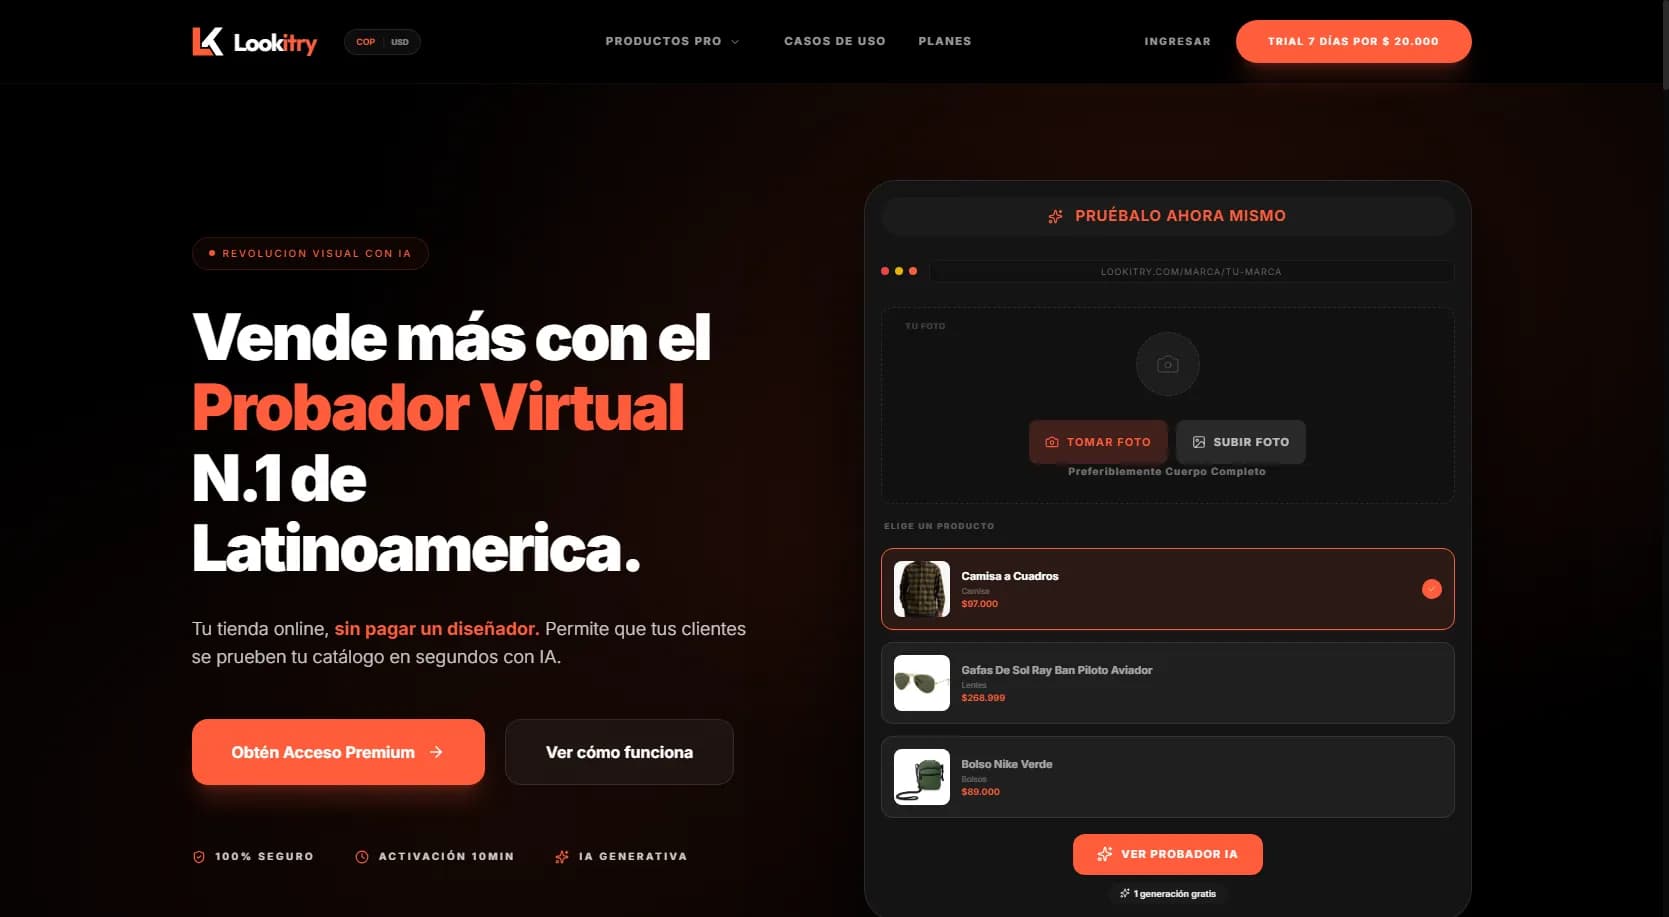
Captura de pantalla de Lookitry
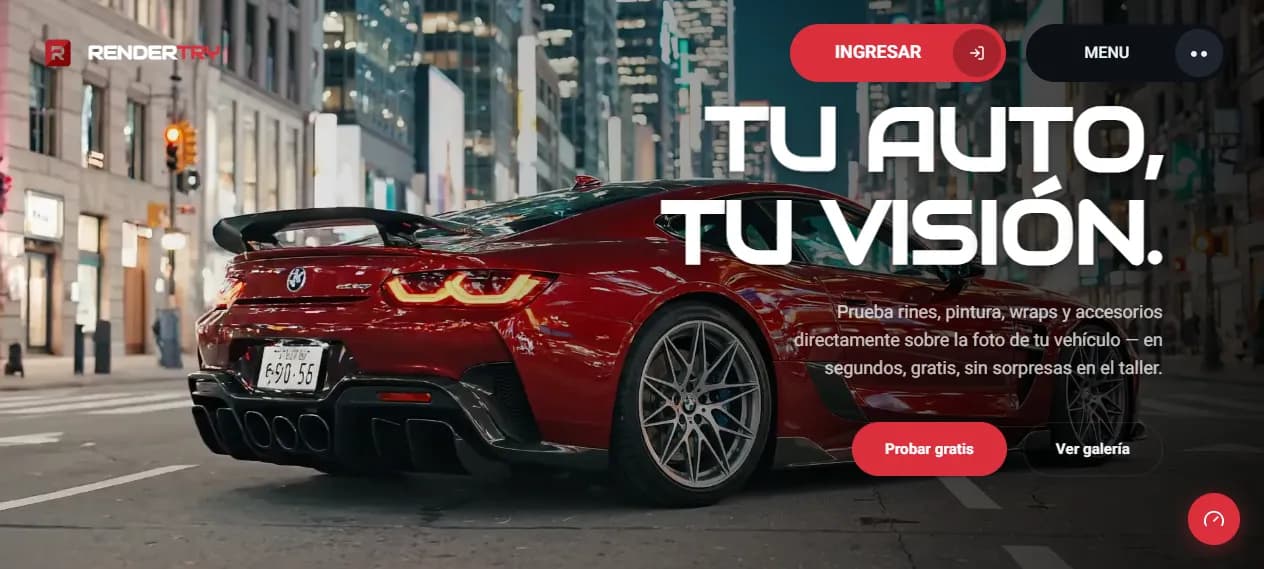
Captura de pantalla de Rendertry
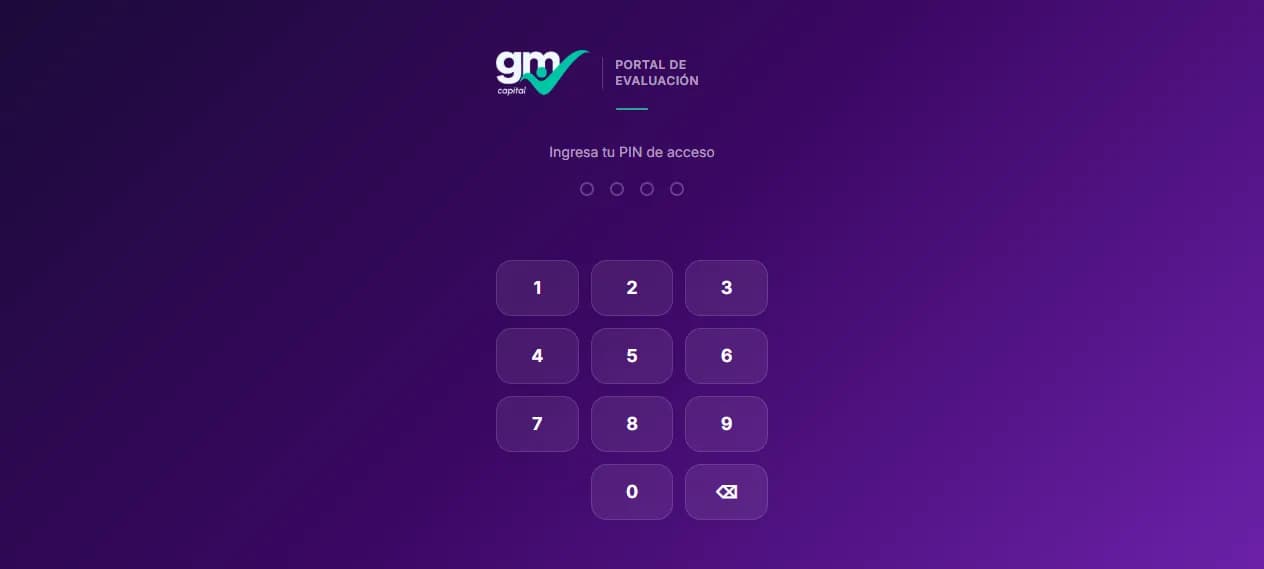
Captura de pantalla de G&M Capital
Captura de pantalla de Nexus

  • 01

    El sitio redirige a páginas extrañas, aparecen usuarios que nadie creó o el navegador advierte que la página no es segura.

  • 02

    Nadie revisó la aplicación desde que salió a producción y no sabes qué datos podría exponer un formulario o una API.

  • 03

    El proyecto depende de librerías y plugins que nadie actualiza, y no sabes cuáles tienen fallas conocidas.

  • 04

    El servidor acepta acceso con contraseña, tiene puertos abiertos que nadie recuerda y las copias de seguridad viven en la misma máquina.

  1. Captura de pantalla de Lookitry

    Lookitry

    Open beta

    Probador virtual con IA para tiendas de ropa, hoy en open beta. Incluye plugin de WooCommerce y API.

    $ Por qué lo demuestra

    • Auditoría web y de API aplicada al SaaS y a su plugin de WooCommerce.
    • Código, dependencias y secretos revisados en el repositorio.
    • Infraestructura en Google Cloud endurecida antes de salir a producción.
    Ver el caso: Lookitry
  2. Captura de pantalla de Rendertry

    Rendertry

    Visualizador de personalización automotriz con IA. Prueba rines, pintura y wraps sobre la foto real del vehículo.

    $ Por qué lo demuestra

    • Auditoría web y de API aplicada al visualizador con IA.
    • Código, dependencias y secretos revisados en el repositorio.
    • Servidor endurecido antes de salir a producción.
    Ver el caso: Rendertry
  3. Captura de pantalla de G&M Capital

    G&M Capital: portal de leads

    Portal de evaluación crediticia con agente de IA por WhatsApp integrado al CRM Kommo.

    $ Por qué lo demuestra

    • Auditoría del portal de leads y de su integración con WhatsApp y Kommo CRM.
    • Control de acceso y datos de los solicitantes revisados contra el OWASP Top 10.
    • Código, dependencias y secretos revisados en el repositorio.
    Ver el caso: G&M Capital: portal de leads

Cuatro frentes que cubrimos por separado o juntos, según dónde esté el riesgo de tu proyecto.

  • OWASP

    Auditoría web y APIs

    Revisamos tu aplicación en producción contra el OWASP Top 10: inyección, XSS, control de acceso y autenticación, datos sensibles expuestos, cabeceras de seguridad y CSP.

    OWASP

    Auditoría web y APIs

    El reto

    Una aplicación puede funcionar bien para sus usuarios y aun así dejar que alguien lea datos ajenos cambiando un número en la dirección, inyecte código en un formulario o entre a un panel sin la sesión correcta. Esas fallas no se ven en el uso normal: aparecen cuando alguien las busca.

    Cómo lo hacemos

    • Mapa de la superficie: Inventario de páginas, formularios, endpoints de la API y roles de usuario que entran en el alcance.
    • Inyección y XSS: Pruebas sobre cada entrada de datos para detectar inyección SQL o de comandos y scripts que se ejecutan en el navegador de otros usuarios.
    • Control de acceso y autenticación: Verificamos que cada usuario solo vea y cambie lo suyo, y revisamos sesiones, recuperación de contraseña y límites de intentos.
    • Datos expuestos: Buscamos respuestas de la API que entregan más de lo necesario, errores que revelan detalles internos y archivos publicados por error.
    • Cabeceras y CSP: Revisamos HTTPS, HSTS, cookies y Content Security Policy, y proponemos una configuración que no rompa el sitio.

    Qué obtienes

    Un informe con cada hallazgo ordenado por riesgo, la evidencia para reproducirlo y la corrección recomendada, y una nueva prueba de cada punto una vez corregido.

    Solicitar una auditoría
  • supply chain

    Código y dependencias

    Revisión estática del repositorio: secretos y claves expuestos, librerías con CVE conocidas, riesgo de cadena de suministro en npm y deuda técnica que abre puertas.

    supply chain

    Código y dependencias

    El reto

    Muchas filtraciones no empiezan en el servidor sino en el repositorio: una clave escrita en el código, un archivo de configuración subido por error o una librería con una vulnerabilidad publicada que nadie actualizó. Cada dependencia es código de terceros que se ejecuta con los mismos permisos que el tuyo.

    Cómo lo hacemos

    • Secretos en el historial: Buscamos claves, tokens y contraseñas en el código y en el historial de Git, no solo en la versión actual.
    • Dependencias con CVE: Cruzamos las librerías del proyecto con las vulnerabilidades publicadas y priorizamos las que de verdad se usan.
    • Cadena de suministro: Revisamos lockfiles, versiones fijadas, scripts de instalación y paquetes poco mantenidos, y recomendamos pnpm con instalación congelada.
    • Revisión estática: Análisis del código en busca de patrones peligrosos: consultas armadas a mano, validaciones ausentes y permisos de más.
    • Deuda que genera riesgo: Señalamos versiones del framework sin soporte y atajos que hoy funcionan pero mañana abren una puerta.

    Qué obtienes

    Un informe con los secretos que hay que rotar, las dependencias que hay que actualizar o reemplazar y los cambios de código recomendados, con cada corrección revisable en el repositorio.

    Pedir una revisión de código
  • hardening

    Blindaje de servidores

    Endurecemos tu VPS Linux o tu nube: firewall, SSH con llaves y sin acceso root ni por contraseña, protección contra fuerza bruta, Docker, Nginx, TLS, copias de seguridad y monitoreo.

    hardening

    Blindaje de servidores

    El reto

    Un servidor recién creado llega con valores por defecto pensados para que funcione, no para que resista. Puertos abiertos, acceso SSH con contraseña y servicios corriendo como root son lo primero que prueban los robots que recorren internet todo el tiempo.

    Cómo lo hacemos

    • Firewall y puertos: Solo quedan abiertos los puertos que el servicio necesita; el resto se cierra o se limita a direcciones conocidas.
    • SSH: Acceso solo con llaves, sin inicio de sesión de root ni por contraseña, y bloqueo automático de intentos de fuerza bruta.
    • Docker y Nginx: Contenedores sin privilegios, imágenes fijadas y un Nginx con cabeceras de seguridad, límites de peticiones y solo lo necesario expuesto.
    • TLS: Certificados con renovación automática, protocolos y cifrados actuales, y todo el tráfico redirigido a HTTPS.
    • Copias y monitoreo: Copias de seguridad guardadas fuera del servidor, una restauración probada y alertas cuando el servicio cae o algo cambia.

    Qué obtienes

    Un servidor con la configuración documentada, los accesos a tu nombre y una lista de verificación para repetir el blindaje en cada servidor nuevo.

    Blindar un servidor
  • malware

    Limpieza WordPress/WooCommerce

    Escaneamos y eliminamos puertas traseras y malware inyectado, revisamos plugins, temas, usuarios y credenciales, recuperamos el sitio y lo dejamos endurecido.

    malware

    Limpieza WordPress/WooCommerce

    El reto

    Un WordPress comprometido no siempre se nota: puede redirigir solo a quien llega desde un buscador, crear administradores ocultos o esconder una puerta trasera que reinstala el malware después de cada limpieza. Si es una tienda WooCommerce, además están en juego los datos de tus clientes.

    Cómo lo hacemos

    • Copia y contención: Antes de tocar nada guardamos una copia del estado actual y cortamos el acceso del atacante.
    • Escaneo y limpieza: Comparamos el núcleo, los plugins y los temas con sus versiones oficiales y eliminamos puertas traseras, archivos inyectados y código malicioso en la base de datos.
    • Plugins y temas: Retiramos los comprometidos, abandonados o descargados de fuentes no oficiales, y actualizamos el resto.
    • Usuarios y credenciales: Eliminamos cuentas que nadie reconoce y rotamos contraseñas, claves de la base de datos y llaves secretas de WordPress.
    • Recuperación y blindaje: Solicitamos la revisión del sitio si quedó marcado como peligroso y endurecemos permisos, inicio de sesión y actualizaciones para reducir el riesgo de que vuelva a pasar.

    Qué obtienes

    Un sitio limpio y en línea, un informe de lo que se encontró y de cómo entró el atacante cuando es posible determinarlo, y la opción de seguir con un plan de mantenimiento mensual.

    Pedir una limpieza

  1. 01

    Alcance

    Acordamos qué se revisa (sitio, API, repositorio o servidor), con qué accesos y en qué momento, siempre con tu autorización por escrito.

  2. 02

    Revisión

    Pruebas manuales y herramientas automáticas sobre lo acordado, sin tocar la producción sin avisarte antes.

  3. 03

    Informe

    Hallazgos ordenados por riesgo, con evidencia y la corrección recomendada, explicados para quien decide y para quien programa.

  4. 04

    Corrección y verificación

    Aplicamos las correcciones o acompañamos a tu equipo, y volvemos a probar cada hallazgo para confirmar que quedó cerrado.

  • WordPress
  • WooCommerce
  • PHP
  • Node.js
  • Next.js
  • React
  • Docker
  • GitHub
  • Cloudflare
  • PostgreSQL
  • Google Cloud (GCP)
  • AWS
  • VPS

$ Después del lanzamiento

Cuando el proyecto ya está en producción, podemos seguir a cargo mes a mes. Todos los accesos siguen siendo tuyos.

  • Actualizaciones

    Dependencias, sistema y parches de seguridad aplicados de forma controlada, probados antes de publicar.

  • Copias de seguridad

    Copias automáticas guardadas fuera del servidor, con restauración comprobada.

  • Monitoreo

    Alertas de caídas y errores para actuar antes de que los reporte un cliente.

  • Reporte mensual

    Un resumen claro de lo que se hizo, lo que se encontró y lo que conviene mejorar.

Depende del alcance. Una auditoría externa del sitio solo necesita la dirección; la revisión de código y el blindaje del servidor requieren acceso, que se entrega con permisos limitados y que puedes revocar cuando terminemos.

Las pruebas se acuerdan antes: qué se prueba, cuándo y con qué intensidad. Lo que pueda afectar la operación se hace en un entorno de prueba o en el momento que acordemos contigo.

Sí. Buscamos y eliminamos el código malicioso, revisamos plugins, temas y usuarios, cambiamos las credenciales y dejamos el sitio endurecido. Si el daño es muy extenso, te recomendamos restaurar desde una copia limpia o migrar a código.

Un informe con cada hallazgo, su nivel de riesgo, la evidencia y cómo corregirlo, más las correcciones que acordemos aplicar. Los accesos y la documentación quedan en tus manos.

Ninguna revisión puede asegurar eso, y conviene desconfiar de quien lo prometa. Lo que sí hace es cerrar las fallas encontradas y reducir lo que un atacante puede aprovechar; por eso vale la pena repetirla después de cambios importantes.

¿Qué te preocupa de la seguridad de tu sitio o tu servidor?

Cuéntanos qué tienes en producción y qué notaste. Empezamos por acordar el alcance y decides con información. Atendemos en español e inglés.

Otros servicios: Infraestructura y nube